服务器网络连接分析 宝塔面板插件
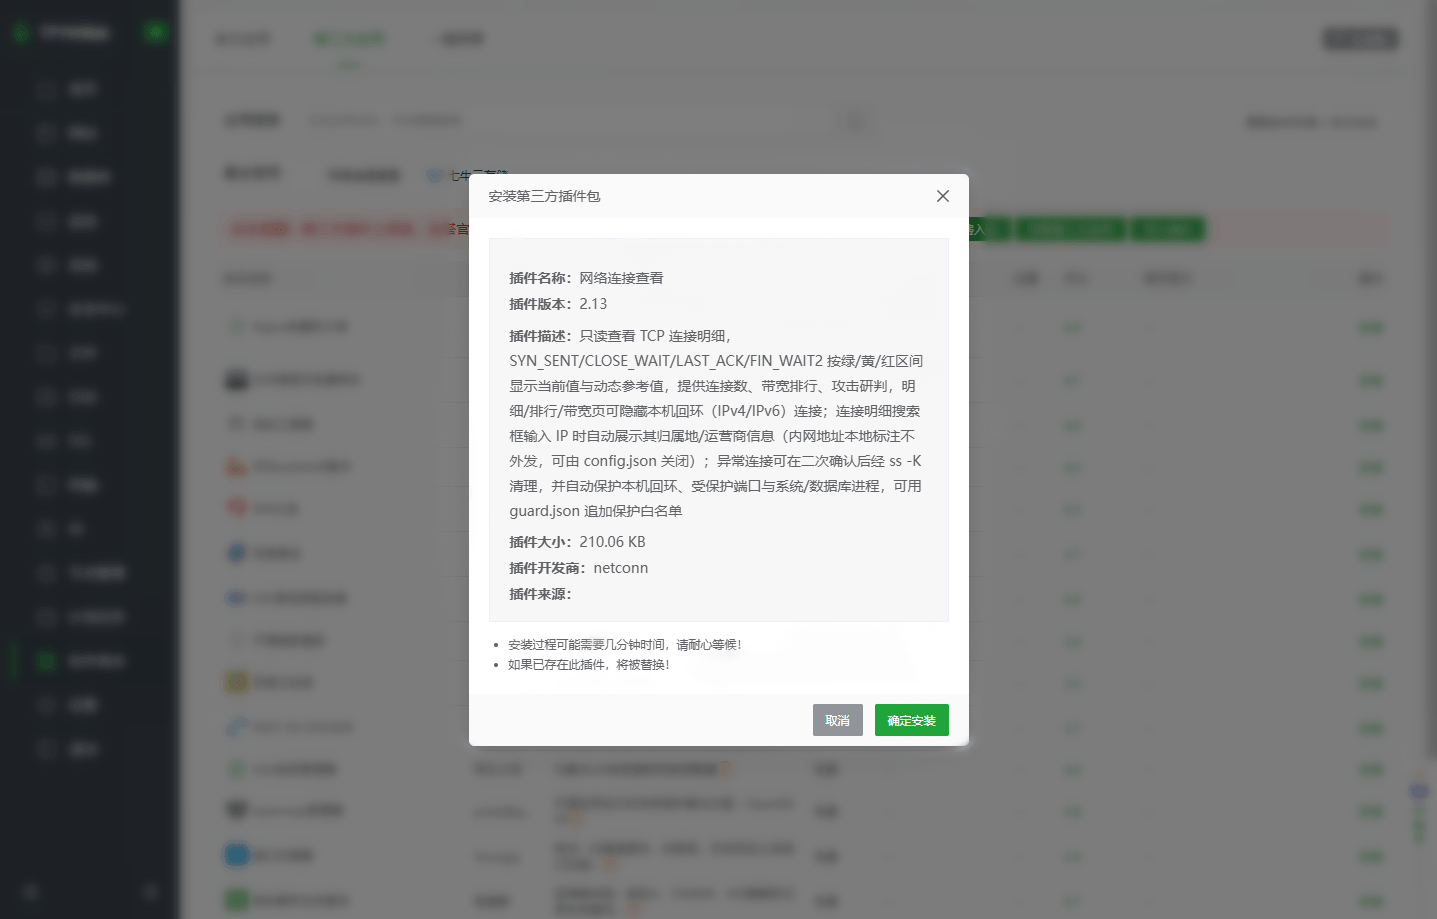
只读查看 TCP 连接明细,SYN_SENT/CLOSE_WAIT/LAST_ACK/FIN_WAIT2 按绿/黄/红区间显示当前值与动态参考值,提供连接数、带宽排行、攻击研判,明细/排行/带宽页可隐藏本机回环(IPv4/IPv6)连接;连接明细搜索框输入 IP 时自动展示其归属地/运营商信息(内网地址本地标注不外发,config.json 解析异常或关闭时不会外发);异常连接可在二次确认后经 ss -K 清理,并自动保护本机回环、受保护端口与系统/数据库进程,可用 guard.json 追加保护白名单,清理操作按日审计
# 服务器网络连接分析插件(netconn)
面向宝塔面板的第三方网络诊断插件,用于实时查看服务器 TCP/UDP 连接、识别异常状态、定位高连接数与高带宽的远端 IP / 进程,并在严格保护白名单的前提下清理异常连接。
– 插件目录:`/www/server/panel/plugin/netconn/`
– 当前版本:`2.13`
– 适用环境:Linux 服务器 + 宝塔面板(Python 2.7 / 3.x 兼容)
– 设计原则:默认只读采集;清理操作需二次确认;保护本机回环、面板/数据库等关键进程与端口
—
## 一、功能总览
### 1. 概览
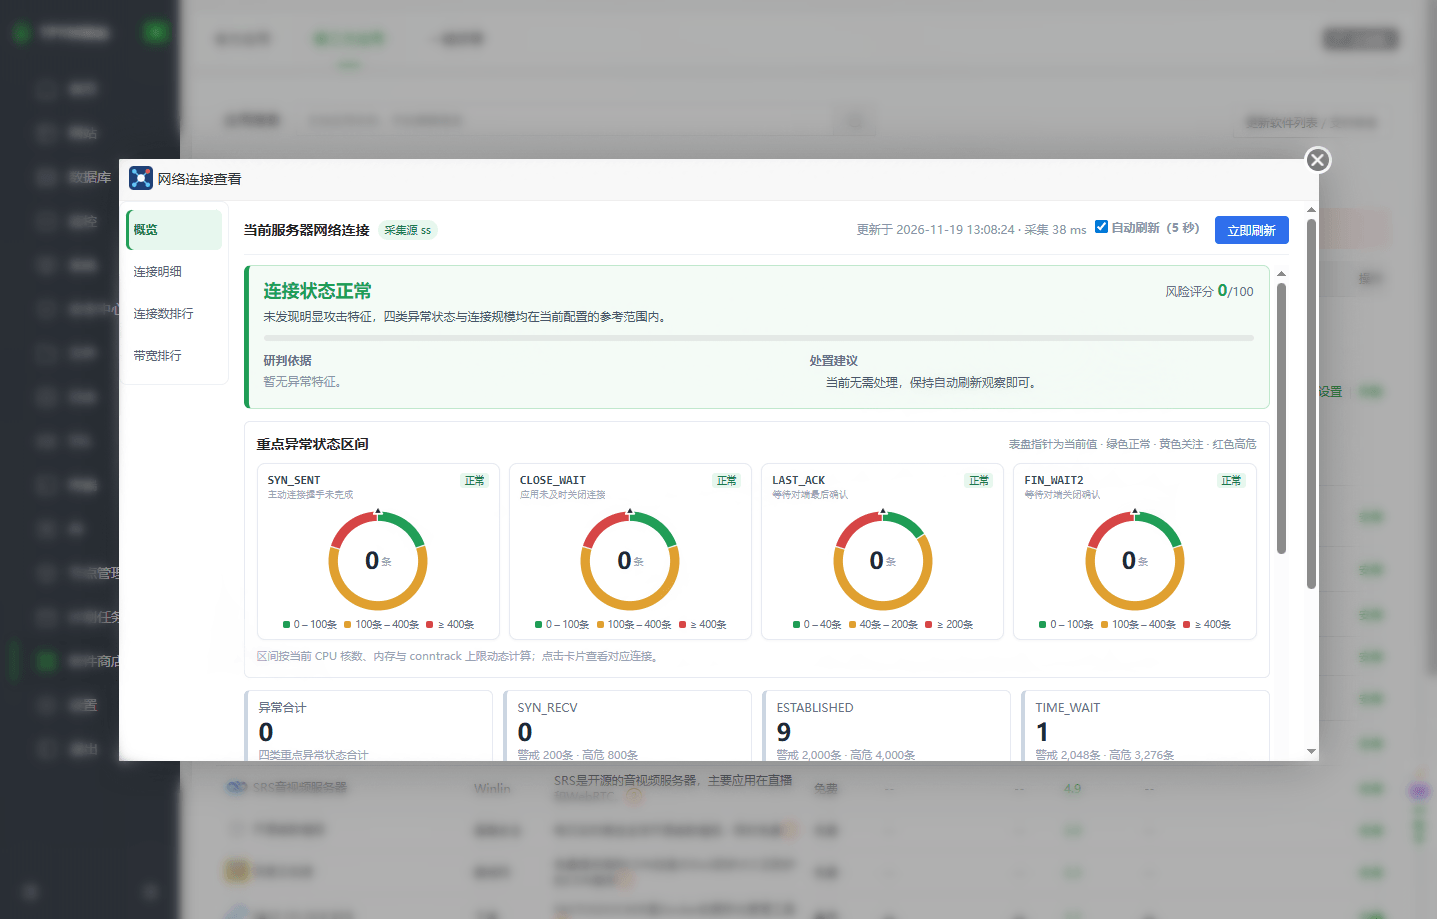
– **风险研判**:综合连接状态分布、异常连接占比等给出 0–100 风险评分和 `正常 / 关注 / 高风险 / 疑似攻击` 等级,并列出研判依据与处置建议。
– **连接状态分布**:ESTAB、TIME_WAIT、SYN_SENT、SYN_RECV、CLOSE_WAIT、LAST_ACK、FIN_WAIT1/2 等状态分组展示。
– **动态参考区间**:以服务器自身历史水位为基线,按绿 / 黄 / 红区间显示当前值与参考值,避免“固定阈值”误报。
– **系统信息**:主机 / 内核 / 负载 / 内存 / 运行时间、网卡速率、conntrack 使用率、新建连接速率、监听溢出,以及 `nofile`、`somaxconn`、SYN backlog、TIME_WAIT、FIN 超时、本地端口范围等内核参数。
– **监听端口**:TCP 监听端口、对应进程与 PID;同时统计 UDP 连接数。
– **阈值说明**:列出各状态当前的判定阈值与依据。
### 2. 连接明细
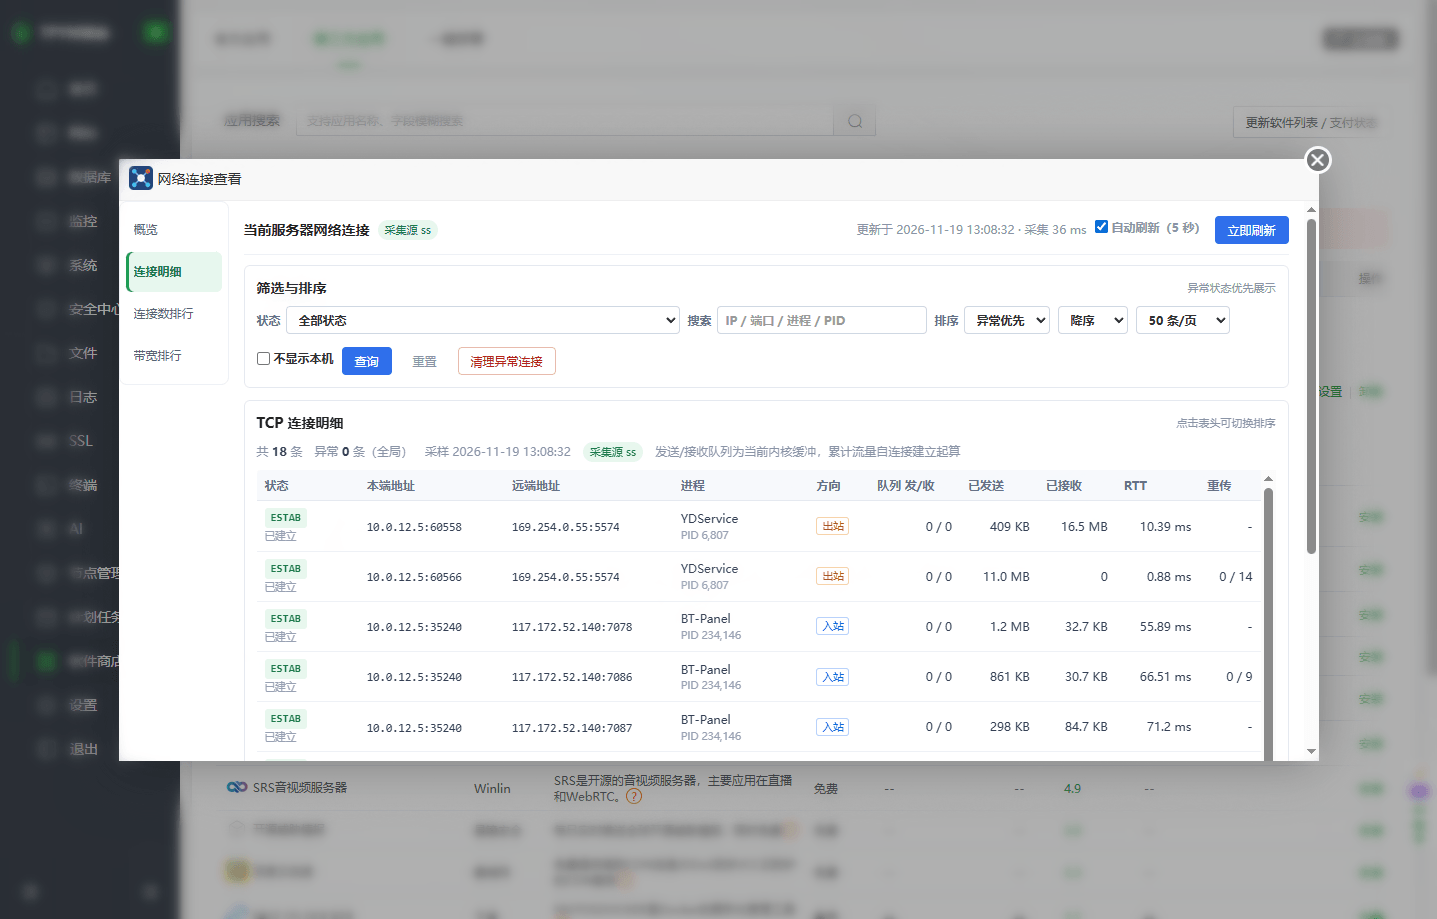
– 按状态筛选、关键词搜索(IP / 端口 / 进程 / PID)、多字段排序、分页浏览。
– 异常状态行高亮;支持隐藏本机回环连接(IPv4 / IPv6)。
– 展示本端/远端地址、进程与 PID、方向、发送/接收队列、累计收发字节、RTT、重传次数。
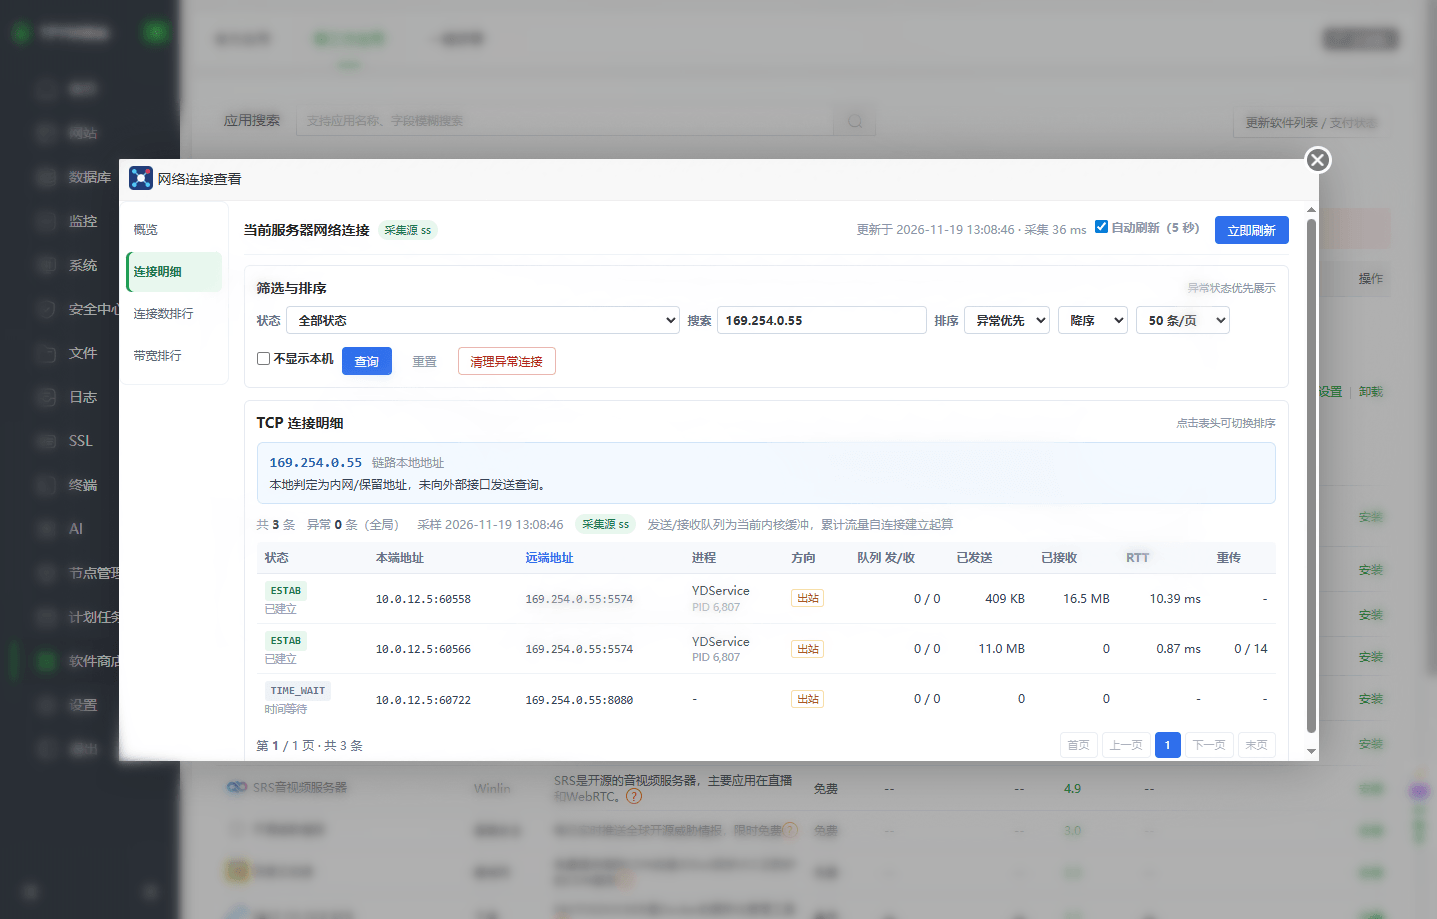
– **IP 归属信息**:搜索框输入完整 IP 时,在“TCP 连接明细”顶部展示大洲、国家、地区、城市、运营商、经纬度与完整归属描述。
### 3. 连接数排行
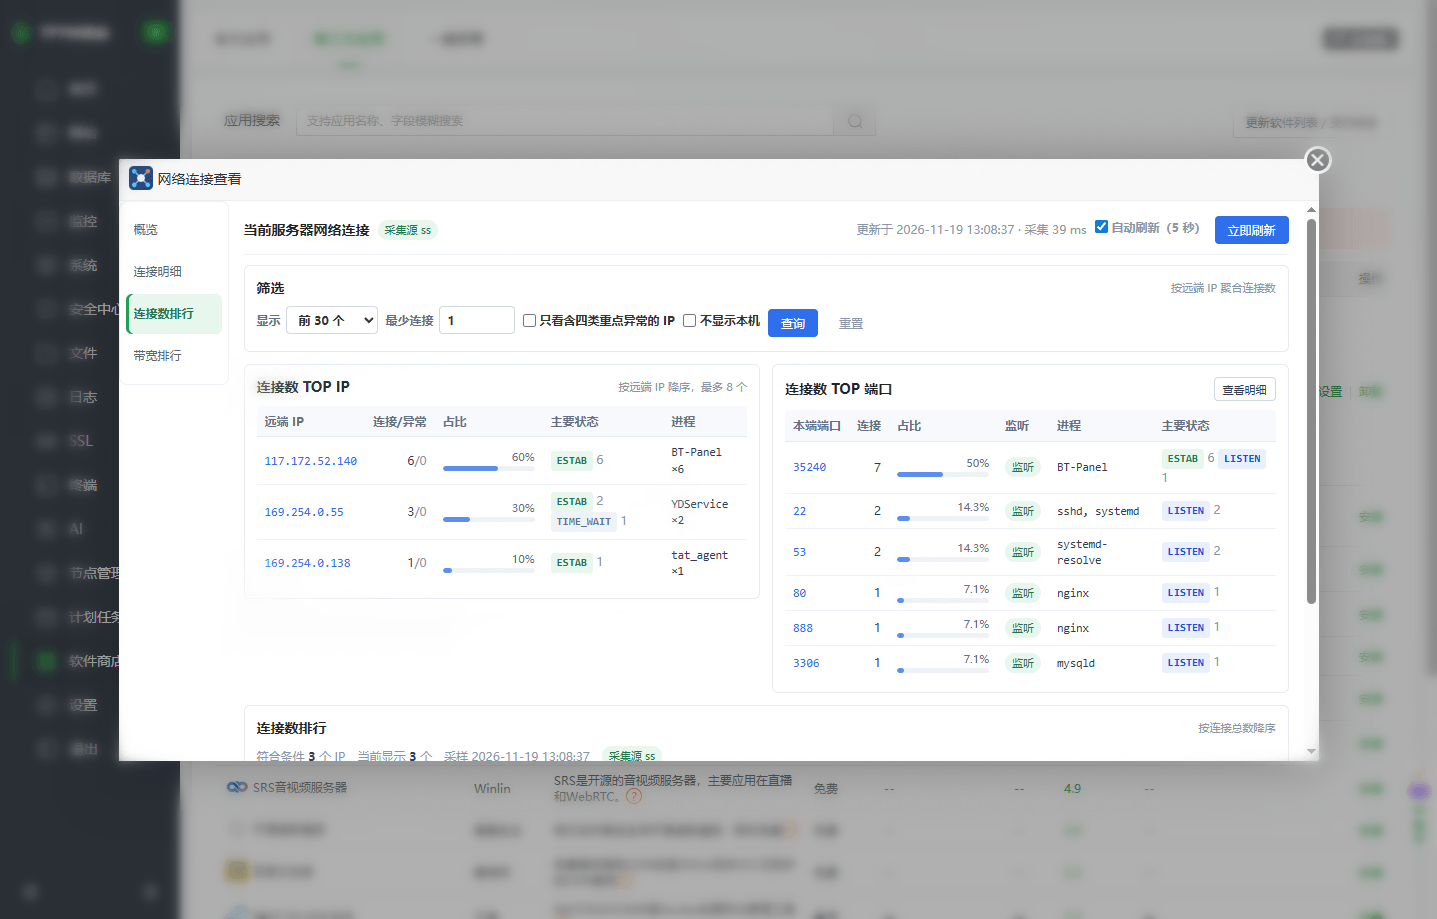
– 按远端 IP 聚合连接数并降序排行,显示异常连接数、占比。
– 按本端监听端口聚合连接数排行。
– 支持只看存在异常连接的 IP、按最小连接数过滤。
– 可直接跳转到“连接明细”查看某 IP 的全部连接,或对该 IP 发起清理(仍需二次确认)。
### 4. 带宽排行
– 基于 `ss -i` 的 TCP 字节计数器做差分采样,计算当前上行 / 下行 / 合计速率。
– 分别按 **远端 IP**、**进程**、**单条连接** 排行,显示速率、占比。
– 展示总上行、总下行、合计速率、统计连接数与采样间隔。
– 内核 / 容器不提供字节计数器时,会明确提示改用 `iftop` / `nethogs` 交叉验证。
### 5. 异常连接清理
– 可清理状态:`SYN_SENT`、`SYN_RECV`、`CLOSE_WAIT`、`LAST_ACK`、`FIN_WAIT2`;按远端 IP 清理时额外允许 `ESTAB`。
– 先预演(dry-run)展示“可关闭数量、将关闭数量、跳过原因统计”,确认后才真正执行。
– 单次默认最多 200 条(1–500 可调),整体执行预算 40 秒,避免长时间占用面板请求。
– 清理结果同时给出“目标关闭数、实际减少数、剩余可清理数、失败数”,失败明细一并返回。
### 6. IP 归属查询
– 默认调用 `https://t.bt.cn/ip_api.php` 查询公网 IP 归属。
– **内网 / 回环 / 链路本地 / 保留地址仅在本地标注,不会外发**。
– 可在 `config.json` 中关闭外发查询(`”ip_lookup”: false`)。
– 结果缓存 10 分钟;失败负缓存 45 秒;支持在横幅上手动“重试”。
—
## 二、核心优势
1. **只读采集,清理可控**
采集阶段只执行 `ss`、读取 `/proc`,不修改内核参数、不封禁 IP;唯一的破坏性操作(`ss -K`)必须经过预演 + 二次确认。
2. **多重保护白名单**
清理时自动跳过:
– 本机回环地址;
– 面板端口、SSH `22`、`3306`、`6379`、`5432`;
– 系统/面板/数据库等关键进程当前监听的动态端口(`sshd`、`bt-panel`、`bt-tasks`、`bt-task`、`btpanel`、`systemd`、`init`、`mysqld`、`mariadbd`、`redis-server`、`postgres`);
– 用户通过 `guard.json` 追加的保护端口与进程。
3. **批量清理不越界**
只有“同一状态 + 同一协议族 + 同一远端 IP 的全部连接都在本次目标内”时才使用批量 `ss -K`;只要组内存在被保护或超出单次上限的连接,就退回逐条清理,避免误杀。
4. **采集性能优化**
– 快照缓存避免同一时刻重复执行 `ss`;
– 系统指标短时缓存,降低面板请求压力;
– 网卡流量采用差分采样,不再固定 `sleep` 阻塞请求;
– 前端自动刷新 5 秒,可随时关闭。
5. **审计可追溯**
清理操作同时写入宝塔操作日志和审计文件:
– 路径:`/www/server/panel/data/netconn_clean_audit.jsonl`(升级不丢失);
– 内容:时间、操作人、范围、IP、匹配数、关闭数、实际减少数、失败明细等;
– UTF-8 编码、权限 `600`、超过 2MB 自动轮转为 `.1`;
– 操作人只取面板会话,取不到记 `unknown`,不接受客户端参数伪造。
6. **隐私与外发可控**
内网地址在本地判定,不请求第三方;公网 IP 归属查询可一键关闭,接口请求限时 3 秒、限读 64KB、拒绝重定向。
7. **降级兼容**
优先使用 `ss`;无 `ss` 或权限不足时自动回退到 `/proc/net/tcp`(此时无进程名、无法计算带宽,界面会明确提示)。
—
## 三、安装与升级
### 安装
1. 宝塔面板 → 软件商店 → 第三方插件 → 导入 `netconn.zip`;
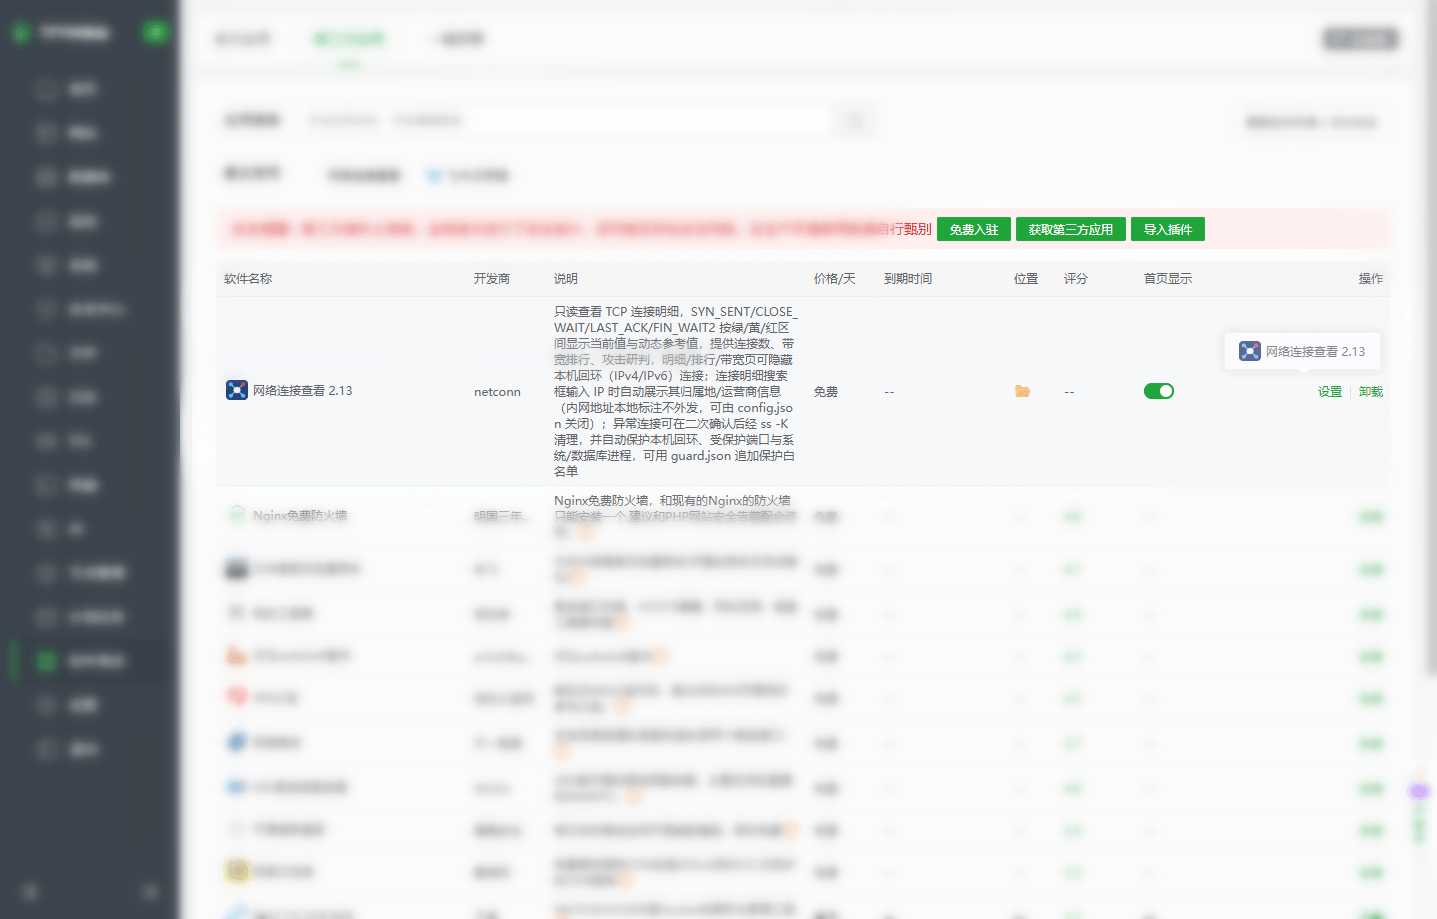
2. 安装完成后在插件列表中打开「网络连接查看」;
3. 若 `install.sh` 提示缺少 `ss`,建议安装 `iproute2` 以获得完整进程信息与带宽能力;
4. 修改后端代码或升级后,建议执行:
“`bash
bt restart
“`
5. 浏览器 `Ctrl+F5` 强制刷新,确保加载最新前端资源。
### 升级
– 直接导入新版本 `netconn.zip` 覆盖安装;
– `guard.json`、`config.json` 未包含在升级包内,已有配置会保留;
– 为保证清理白名单在升级/卸载后仍可用,推荐把白名单放到:
“`
/www/server/panel/data/netconn_guard.json
“`
插件会优先读取该文件。
### 卸载
通过面板卸载插件即可;`/www/server/panel/data/` 下的审计文件与外部白名单不会被自动删除,可按需手动清理。
—
## 四、配置文件
### `config.json`(插件目录)
控制 IP 归属外发查询:
“`json
{
“ip_lookup”: true
}
“`
– `true`(默认):公网 IP 调用 `t.bt.cn` 查询归属;
– `false`:关闭外发查询,界面提示已关闭;
– 内网 / 回环 / 保留地址始终在本地判定,不受该开关影响;
– 文件缺失或格式错误时按默认开启处理。
### `guard.json`(插件目录或面板 data 目录)
追加清理保护白名单:
“`json
{
“ports”: [9000, 10000],
“processes”: [“myapp”, “java”]
}
“`
– `ports`:额外保护端口(本端或对端命中即跳过);
– `processes`:额外保护进程名,匹配方式为完全相等或 `进程名-*` 前缀;
– 读取优先级:`/www/server/panel/data/netconn_guard.json` > 插件目录 `guard.json`;
– 保存后下一次清理立即生效,无需重启面板。
—
## 五、安全模型
| 项目 | 策略 |
| — | — |
| 采集 | 只读:`ss`、`/proc/net/*`、系统负载与网卡计数 |
| 清理方式 | `ss -K`(TCP_DIAG_DESTROY),逐条或受控批量 |
| 确认机制 | 先 dry-run 预演,前端二次确认后才执行 |
| 保护范围 | 回环 + 面板端口 + 22/3306/6379/5432 + 关键进程监听端口 + guard.json |
| 批量条件 | 整组连接均在本次目标内,且无被保护成员 |
| 单次上限 | 默认 200,最大 500 |
| 执行预算 | 40 秒,批量 6 秒 / 单条 3 秒超时 |
| 审计 | 面板日志 + `data/netconn_clean_audit.jsonl`,UTF-8、600、2MB 轮转 |
| 操作人 | 仅面板会话用户名,取不到记 `unknown` |
| IP 外发 | 内网不外发;公网可经 `config.json` 关闭;3 秒超时、64KB 上限、禁止重定向 |
—
## 六、后端接口
前端统一通过以下方式调用:
“`
POST /plugin?action=a&s={method}&name=netconn
“`
| 方法 | 说明 |
| — | — |
| `get_overview` | 概览:状态分布、风险研判、系统信息、监听端口、UDP 等 |
| `get_connections` | 连接明细:`state`、`q`、`sort`、`order`、`page`、`rows`、`hide_local` |
| `get_peers` | 连接数排行:`limit`、`min_count`、`only_abnormal`、`hide_local` |
| `get_bandwidth` | 带宽排行:`interval`、`hide_local` |
| `get_ip_info` | IP 归属:`ip`、`force`;返回 `kind`:`public/internal/unknown/failed/disabled/invalid` |
| `clean_connections` | 清理连接:`scope`(`abnormal/peer`)、`ip`、`dry_run`、`confirm`、`limit` |
—
## 七、文件结构
“`
netconn/
├── info.json # 插件元信息(版本、描述)
├── install.sh # 安装/卸载脚本,创建默认配置并输出提示
├── index.html # 插件入口页面
├── icon.png # 插件图标
├── netconn_main.py # 后端采集、研判、清理、审计、IP 归属
├── config.json # 可选:IP 外发开关(不随升级包覆盖)
├── guard.json # 可选:清理保护白名单(不随升级包覆盖)
└── static/
├── css/netconn.css
└── js/netconn.js
“`
—
## 八、已知限制
– 无 `ss` 时回退 `/proc/net/tcp`:没有进程名、PID,也无法计算实时带宽;
– 带宽速率依赖内核提供 TCP 字节计数器,部分容器 / 精简内核不可用;
– UDP 统计来自 `/proc/net/udp`,不包含进程归属,且与 `ss` 统计口径可能存在少量差异;
– IP 归属数据来自第三方接口,未收录或接口异常时前端会提示失败/未知,可手动重试;
– DNS 解析阶段的耗时不受 `urllib` 超时完全覆盖,极端 DNS 故障下请求仍可能偏慢(已通过 3 秒超时与 45 秒负缓存降低影响);
– 插件不提供限速 / 封禁功能,清理仅针对 TCP 连接,不会修改防火墙规则。
—
## 九、版本记录(近期)
– **2.13**
– IP 归属:内网地址本地判定不外发、`ip_lookup` 开关、严格校验与归一化、失败语义收紧、负缓存、三态提示、重试按钮;
– 请求加固:3 秒超时、64KB 读取上限、禁止重定向;
– 清理审计:仅信任面板会话操作人、UTF-8、data 目录、600 权限、2MB 轮转;
– 清理结果消息补充实际关闭数与失败数,`completed` 纳入错误判断;
– `guard.json` / `config.json` 不再随升级包覆盖,支持 data 目录外部白名单。
– **2.12**:连接明细支持搜索框 IP 归属信息展示。
– **2.11**:批量清理越界修复、ESTAB 批量、清理审计、guard.json 白名单与配置校验。
– **2.10**:清理串行与超时修复、保护端口扩展、概览去阻塞、子进程编码、PANEL 路径导入修正。
TP源码网 » 服务器网络连接分析 宝塔面板插件